Vụ hack Binance ước tính gây thiệt hại khoảng 6,3 tỷ USD, trở thành cuộc tấn công mạng lớn nhất lịch sử ngành tiền mã hóa. Cục Điều tra Liên bang Mỹ (FBI) xác định nhóm tin tặc TraderTraitor của Triều Tiên đứng sau sự cố, trong khi Binance đã mở lại hoạt động rút tiền và cam kết bù đắp toàn bộ thiệt hại cho người dùng.
Sàn giao dịch tiền mã hóa Binance vừa hứng chịu một cuộc tấn công mạng nghiêm trọng vào ngày 29/10/2026, dẫn đến thiệt hại ước tính khoảng 6,3 tỷ USD1,2. Cục Điều tra Liên bang Mỹ (FBI) chính thức xác nhận các tin tặc được chính quyền Triều Tiên bảo trợ đứng sau vụ việc này2,4. Đây được đánh giá là vụ trộm tài sản số lớn nhất từng được ghi nhận trong lịch sử ngành công nghệ chuỗi khối1,3.
Ảnh: Binance t-shirt and bag - 2022-07-09 – Bretwa, CC BY-SA 4.0, qua Wikimedia Commons.
Diễn biến vụ hack Binance và phương thức xâm nhập
Ngay sau khi sự cố xảy ra vào ngày 29/10/2026, Binance đã lập tức tạm ngừng toàn bộ hoạt động nạp và rút tiền nhằm khoanh vùng sự cố và phối hợp cùng các đơn vị tình báo blockchain để truy vết tài sản1,2. Theo thông tin do BleepingComputer công bố, nhóm tấn công đã rút đi lượng tài sản trị giá xấp xỉ 6,36 tỷ USD trải dài trên mười mạng blockchain khác nhau, với phần lớn số tiền bị chuyển đi chỉ trong vỏn vẹn 20 phút4. Vụ việc chỉ ảnh hưởng đến nền tảng tập trung toàn cầu Binance.com, trong khi chi nhánh hoạt động tại Mỹ (Binance.US) xác nhận không bị tác động3.
Ảnh: BalticServers data center – BalticServers.com, CC BY-SA 3.0, qua Wikimedia Commons.
Về nguyên nhân kỹ thuật, báo cáo ban đầu từ phía Binance cho biết cuộc tấn công xuất phát từ một máy tính xách tay của kỹ sư vận hành hệ thống (DevOps) bị xâm nhập, cho phép kẻ tấn công tiếp cận máy chủ dịch vụ và thực hiện các lệnh rút tiền trái phép3,4,5. Tuy nhiên, theo ghi nhận của CNBC, Đồng Giám đốc điều hành (Co-CEO) Richard Teng sau đó lưu ý rằng tiến trình tấn công trên thực tế phức tạp hơn nhiều so với việc chỉ lạm dụng quyền hạn của một kỹ sư đơn lẻ5.
Công ty phân tích dữ liệu TRM Labs cho biết phương thức tấn công lần này trùng khớp với nhiều chiến dịch trước đây của tin tặc Triều Tiên, điển hình như việc rút các khoản tiền nhỏ từ công cụ trộn tiền Tornado Cash để tài trợ cho ví vận hành, chuẩn bị hạ tầng từ sớm và thu thập chữ ký phê duyệt trước khi kích hoạt giao dịch đồng loạt5.
FBI quy trách nhiệm cho nhóm hacker Triều Tiên
Ngày 31/10/2026, FBI phát đi cảnh báo an ninh khẳng định nhóm tin tặc nhà nước Triều Tiên mang tên "TraderTraitor" – còn được biết đến qua các định danh Lazarus Group, APT38 hay Jade Sleet – là thủ phạm của vụ trộm2,4. Trước đó, hai hãng phân tích dữ liệu on-chain là TRM Labs và Chainalysis cũng đã đưa ra nhận định tương tự4,5.
Ảnh: Cybercrime Abstract Concept – ITSveronica, CC BY-SA 4.0, qua Wikimedia Commons.
Theo cơ quan điều tra Mỹ, nhóm TraderTraitor đã chuyển đổi phần lớn tài sản đánh cắp sang Ethereum (ETH) và bắt đầu phân tán tiền qua các giao thức tài chính phi tập trung (DeFi) cùng các dịch vụ chuyển đổi tức thì (instant swap) nhằm mục đích rửa tiền2,4,5. Phối hợp cùng Sở Mật vụ Mỹ (USSS) và Cơ quan Điều tra Hình sự thuộc Sở Thuế vụ Mỹ (IRS-CI), FBI đã công bố danh sách 628 địa chỉ ví liên quan đến vụ tấn công, gồm 608 địa chỉ ví Ethereum, 19 địa chỉ Bitcoin và 1 địa chỉ Solana, đồng thời kêu gọi các sàn giao dịch phong tỏa những tài khoản này4.
Hồ sơ an ninh mạng cho thấy nhóm tin tặc này từng thực hiện hàng loạt phi vụ lớn, bao gồm vụ chiếm đoạt 1,5 tỷ USD từ sàn Bybit vào năm 2025, 387,5 triệu USD từ sàn Bitget vào tháng 9/2026, 280 triệu USD từ Drift vào tháng 4/2026 và 308 triệu USD từ DMM Bitcoin vào tháng 5/20244. Thủ đoạn phổ biến của nhóm là chiến dịch lừa đảo tuyển dụng "Operation DreamJob", tiếp cận lập trình viên trên mạng xã hội nghề nghiệp để cài cắm mã độc vào thiết bị cá nhân4.
Phương án bồi thường và làn sóng rút ròng 3,64 tỷ USD
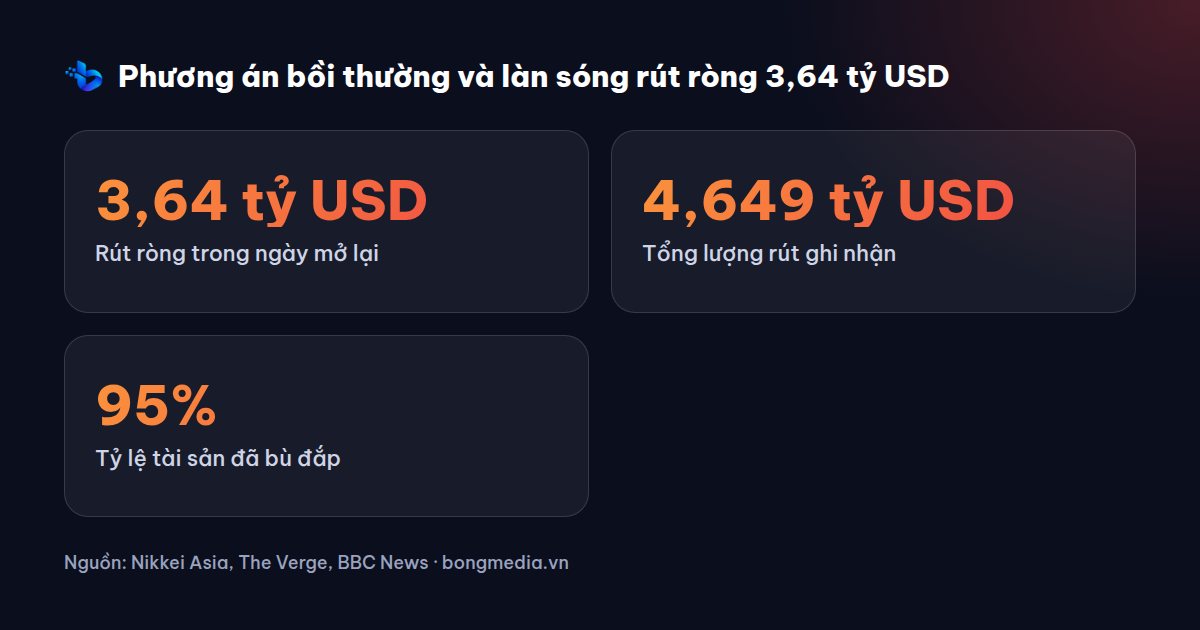
Sau giai đoạn rà soát an ninh, Binance đã bắt đầu mở lại dịch vụ rút tiền từ ngày 01/11/2026 cho các mạng lưới chính như Bitcoin, Ethereum và BNB Smart Chain3,4,5. Đại diện Binance cho biết trên mạng xã hội X rằng trong khoảng thời gian từ 06:00 đến 15:30 GMT ngày 01/11, sàn đã xử lý 4,649 tỷ USD tiền rút và tiếp nhận 1,01 tỷ USD tiền nạp, dẫn tới mức rút ròng khoảng 3,64 tỷ USD3. Đơn vị này khẳng định áp lực rút tiền tăng vọt lúc đầu nhưng đã dần hạ nhiệt và đi vào ổn định theo đúng dự kiến3.
Ảnh: Binance and Zhao Chemgpeng guilty pleas press conference – United States Department of Justice, Public domain, qua Wikimedia Commons.
Nhằm đảm bảo an toàn tài chính cho khách hàng, Binance cam kết tự chịu toàn bộ tổn thất phát sinh4,5. Doanh nghiệp đã trích xuất nguồn lực từ quỹ bảo hiểm tài sản người dùng (SAFU), quỹ dự phòng phái sinh và ngân quỹ doanh nghiệp để bù đắp thâm hụt3,5.
Về tiến độ hoàn trả, CNBC ghi nhận vào ngày 31/10 rằng Binance đã khôi phục được 90% lượng tài sản bị ảnh hưởng5, trong khi cập nhật sau đó trên BBC và BleepingComputer xác nhận con số này đã tăng lên mức khoảng 95%3,4. Đại diện sàn khẳng định toàn bộ số dư của mười đồng tiền số chủ chốt – bao gồm BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD và ZEC – đã được bảo chứng 100%4,5. Phần 5% còn lại thuộc về các token có thanh khoản thấp hơn và công ty đang tiếp tục mua bổ sung qua thị trường mở cũng như các giao dịch phi tập trung (OTC)4.
Góc nhìn của Vizy
Theo Vizy, sự cố chấn động tại Binance một lần nữa cho thấy điểm yếu chí mạng của các tổ chức tài chính số vẫn nằm ở mắt xích con người. Dù một sàn giao dịch sở hữu hạ tầng quy mô hàng trăm tỷ USD cùng các hệ thống phòng thủ đa tầng, việc chỉ một thiết bị cá nhân của kỹ sư vận hành bị kiểm soát cũng đủ để tạo ra lỗ hổng cho phép đối phương vượt qua các cơ chế kiểm soát nội bộ. Kỹ thuật phi kỹ thuật (social engineering) nhắm vào nhân sự công nghệ rõ ràng vẫn là phương thức tấn công có tỷ lệ thành công cao nhất của các nhóm tội phạm mạng tinh vi.
Vizy cho rằng quy mô bồi thường hơn 6 tỷ USD mà Binance đang xử lý cho thấy năng lực thanh khoản rất lớn của đơn vị này, song cũng đặt ra bài toán rủi ro hiện hữu cho các doanh nghiệp công nghệ và nhà đầu tư tại Việt Nam. Khi tham gia vào hệ sinh thái tài sản số, các nhà phát triển giải pháp blockchain trong nước cần tái cấu trúc triệt để quy trình quản trị đặc quyền (privileged access management) và triển khai mô hình bảo mật Zero Trust tuyệt đối trên mọi thiết bị làm việc. Đồng thời, các đơn vị quản lý tài sản số cá nhân hoặc quỹ đầu tư có thể cần cân nhắc việc đa dạng hóa phương thức lưu ký, giảm bớt tỷ trọng phụ thuộc vào các ví nóng của các sàn tập trung để hạn chế thiệt hại khi xảy ra rủi ro hệ thống.
Nguồn tham khảo
- Nikkei Asia – Binance suspends withdrawals and freezes funds after $6.3bn hack (2026-10-31)
- The Verge – North Korea linked to massive Binance crypto heist (2026-11-01)
- BBC News – Binance users withdraw $3.6bn after record crypto hack (Mon, 02 No)
- BleepingComputer – FBI links $6.3 billion Binance crypto heist to North Korean hackers (Sun, 01 No)
- CNBC – Binance resumes withdrawals following $6.3 billion hack, says 90% of stolen user assets are covered (2026-10-31)
Vizy tổng hợp và phân tích từ các nguồn trên; bài được biên tập viên Bống Media duyệt trước khi đăng. Mục "Góc nhìn của Vizy" là quan điểm riêng của tác giả. Nội dung mang tính tham khảo, không phải lời khuyên đầu tư.
Câu hỏi thường gặp
Vụ hack Binance gây thiệt hại bao nhiêu tiền?
Tổng giá trị tài sản bị đánh cắp ước tính khoảng 6,3 tỷ USD (thống kê chi tiết là 6,36 tỷ USD) trên mười mạng blockchain khác nhau.
Cơ quan điều tra xác định ai là thủ phạm vụ hack?
FBI cùng các đối tác điều tra Mỹ xác định nhóm tin tặc TraderTraitor (còn gọi là Lazarus Group) do chính quyền Triều Tiên tài trợ đứng sau vụ tấn công.
Tài sản của người dùng trên sàn Binance có được bảo đảm không?
Binance cam kết bù đắp toàn bộ thiệt hại bằng ngân quỹ doanh nghiệp và các quỹ dự phòng, đồng thời xác nhận 10 loại token hàng đầu đã được bảo chứng 100%.